Live-Ticker zum Hackerangriff auf das InternetSind meine Passwörter in Gefahr? Das bedeutet die PHP-Sicherheitslücke für euch

Hacker-Alarm im Internet!
Zwei kritische Sicherheitslücken bedrohen weltweit Millionen Webseiten. Erste Angreifer sollen die Schwachstellen bereits ausgenutzt haben. Deutsche Behörden nehmen vorsorglich Internetseiten vom Netz. Alle aktuellen Entwicklungen zur Hacker-Gefahr gibt es hier im Live-Ticker.

Alle Details zum Hackerangriff im Live-Ticker

Wichtige Updates
Anke Jonschker

Sind meine Passwörter in Gefahr? Das bedeutet die PHP-Sicherheitslücke für euch


Millionen Webseiten weltweit könnten betroffen sein, Behörden schalten vorsichtshalber ihre Internetauftritte ab. Doch was bedeutet die gewaltige PHP-Sicherheitslücke eigentlich für uns alle? Können wir noch bedenkenlos online einkaufen, Überweisungen tätigen oder uns bei Behördenportalen anmelden?
Die gute Nachricht: Die Sicherheitslücke betrifft nicht direkt unsere Smartphones, Computer oder Tablets. Sie steckt auf den Servern, über die Webseiten und Online-Dienste betrieben werden. Wer ganz normal im Internet surft, muss deshalb nicht befürchten, dass sein Gerät allein dadurch angegriffen wird.
Aber was ist mit unseren persönlichen Daten? Hier besteht durchaus ein Risiko. Gelingt es Kriminellen, eine ungeschützte Webseite zu übernehmen, könnten sie auch an gespeicherte Kundendaten, E-Mail-Adressen oder Passwörter gelangen. Das bedeutet allerdings nicht, dass bereits Daten gestohlen wurden.
Kann ich weiterhin online einkaufen und Bankgeschäfte erledigen? Grundsätzlich ja. Entscheidend ist, ob der jeweilige Anbieter seine Systeme ausreichend geschützt hat. Allein aus der PHP-Sicherheitslücke lässt sich nicht ableiten, dass ein bestimmter Onlineshop oder eine Bank betroffen ist. Ist ein Dienst vorsorglich abgeschaltet, müssen Kunden möglicherweise warten, bis er wieder erreichbar ist.
Muss ich jetzt meine Passwörter ändern? Nicht pauschal. Wer von einem Anbieter über einen konkreten Sicherheitsvorfall informiert wird, sollte dessen Hinweise beachten. Unabhängig davon sind unterschiedliche Passwörter für verschiedene Dienste und eine Zwei-Faktor-Authentifizierung sinnvoll.
Und wann ist der Spuk vorbei? Notfall-Updates stehen inzwischen bereit. Doch solange Betreiber ihre Systeme nicht aktualisiert haben, können Angreifer weiter nach verwundbaren Webseiten suchen. Die Gefahr könnte deshalb noch Wochen oder Monate bestehen.
Anke Jonschker

Behörden-Webseiten in Bayern größtenteils wieder erreichbar

Auch in Bayern gibt es Entwarnung! Nach der vorsorglichen Abschaltung zahlreicher Internetseiten wegen der PHP-Sicherheitslücke sind die meisten Behörden-Webseiten inzwischen wieder online. Betroffen waren unter anderem Ministerien, Polizeidienststellen, Kommunen und Landratsämter.
Eine weitere gute Nachricht: Bislang sind laut dpa keine konkreten Hackerangriffe im Zusammenhang mit der Sicherheitslücke bekannt geworden.
Anke Jonschker

NRW-Polizei wieder online – KVB und Uniklinik Köln weiter betroffen

Nach der vorsorglichen Abschaltung wegen der PHP-Sicherheitslücke sind mehrere Online-Services der NRW-Polizei wieder erreichbar. Das Landesamt für Zentrale Polizeiliche Dienste teilte mit, die Seiten seien nach intensiven Arbeiten wieder in Betrieb genommen worden.
An anderer Stelle gibt es aber weiterhin Einschränkungen. Die Webseite der Kölner Verkehrs-Betriebe ist am Donnerstag noch nicht vollständig erreichbar. Die KVB-App funktioniert dagegen weiterhin. Auch die Internetseiten des Kreises Düren und der Uniklinik Köln sind nach wie vor offline.
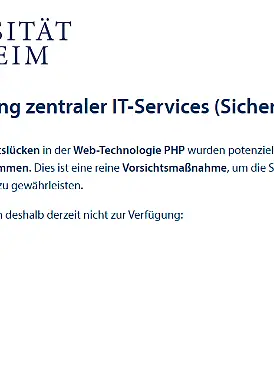
Das BSI hatte am Mittwoch vor der gravierenden Schwachstelle „PHP-Shell“ gewarnt. Daraufhin hatten mehrere Bundesländer, Kommunen, Behörden, Universitäten und Krankenhäuser ihre Webseiten vorsorglich vom Netz genommen.
Anke Jonschker

Ausgerechnet KI half bei Entdeckung der PHP-Sicherheitslücke

Bei der Suche nach den kritischen PHP-Sicherheitslücken spielte künstliche Intelligenz offenbar eine entscheidende Rolle. Die Sicherheitsfirma Wiz nutzte nach eigenen Angaben mehrere KI-Modelle, um die Schwachstellen aufzuspüren und ihre Gefährlichkeit zu überprüfen. Besonders Gemini 4 Argon habe bei der Entdeckung, der Entwicklung eines funktionierenden Angriffs und der Kontrolle des späteren Sicherheitsupdates geholfen.
Die beiden Schwachstellen stecken direkt im PHP-Kern und können Angreifern unter bestimmten Voraussetzungen ermöglichen, aus der Ferne Schadcode auszuführen oder Speicherinhalte auszulesen. Wiz spricht von „PHP2Shell“. Betroffen sind zahlreiche PHP-Versionen bis einschließlich 8.5.11. Seit Mittwoch stehen abgesicherte Versionen bereit.

Kritische PHP-Sicherheitslücken: Millionen Webseiten könnten betroffen sein

Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert - von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.

Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.

Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.

Anzeige:
Empfehlungen unserer Partner

BSI stuft Lage als kritisch ein

In seiner veröffentlichten Warnung (Aktenzeichen BITS-H Nr. 2026-297981-1032) ordnet das BSI das Risiko mit der Warnstufe „3/ Orange” als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.

Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: „Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können.”

Dass das BSI Betreibern von Internetangeboten explizit rät, ihre Server im Zweifel komplett vom Netz zu nehmen, unterstreicht die Dringlichkeit der Lage.

Verwendete Quellen: dpa, Reuters